Cámaras y controles de acceso conectados: cómo evitar que la seguridad física abra una puerta en tu red
Cámaras con contraseña de fábrica, puertos abiertos y sistemas que no se hablan. Así diseñamos la seguridad física y la red juntas: segmentos, firewall, VPN y eventos integrados.
Una cámara IP es, en el fondo, un pequeño computador conectado a tu red: tiene sistema operativo, un servidor web, usuarios y contraseñas. Lo mismo pasa con un grabador de video o una controladora de acceso. Cuando se instalan como un electrodoméstico, enchufar y olvidar, se convierten en la parte menos protegida de la red.
El resultado es paradójico: el sistema que compraste para proteger tus instalaciones termina abriendo una puerta hacia tus computadores, tus servidores y tus datos. Evitarlo no requiere equipos exóticos, sino diseñar la seguridad física y la red al mismo tiempo, con un mismo criterio.
Lo que encontramos con frecuencia
Contraseñas de fábrica
Cámaras y grabadores con el usuario y la clave con que salieron de la caja, a veces publicados en internet para verlos desde el celular.
Cámaras en la red de los computadores
Todo en la misma red: si un equipo queda comprometido, desde ahí se alcanza todo lo demás.
Puertos abiertos hacia afuera
Una regla en el router que redirige un puerto a la cámara o al grabador. Hay buscadores especializados que recorren internet listando equipos así.
Equipos que nunca se actualizan
El firmware es el mismo del día de la instalación, con fallas de seguridad conocidas y ya corregidas por el fabricante.
Sistemas que no se hablan
Una puerta se fuerza y nadie sabe qué cámara mirar. Para reconstruir lo que pasó hay que cruzar dos sistemas a mano.
Un proveedor para cada cosa
Uno instaló la red, otro las cámaras y otro los accesos. Cuando algo falla, cada uno revisa lo suyo y nadie ve el conjunto.
Cómo una cámara se convierte en la puerta de entrada
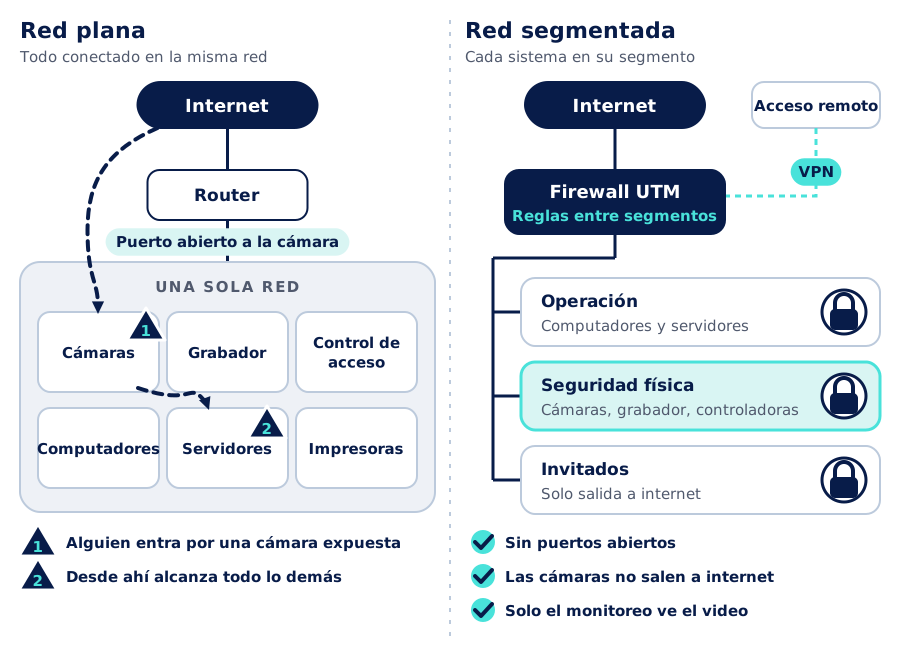
En una red plana, todos los equipos se ven entre sí. Si una cámara queda expuesta a internet con una clave débil o un firmware vulnerable, quien la toma no solo ve el video: queda dentro de la red, al lado de los computadores y los servidores. No es un caso teórico: hay redes de equipos infectados, como la conocida botnet Mirai, que se armaron justamente con cámaras y grabadores que conservaban sus contraseñas de fábrica.
Segmentar: cada sistema en su lugar
La primera defensa es separar. Las cámaras, el grabador y las controladoras de acceso viven en su propio segmento (una VLAN), y un firewall decide qué puede cruzar de un segmento a otro. Lo explicamos en detalle en una red bien segmentada. Aplicado a la seguridad física, las reglas típicas son:
- Las cámaras solo hablan con el grabador. No necesitan ver los computadores ni salir a internet.
- Solo el puesto de monitoreo ve el video. Desde la red de oficina, únicamente los usuarios y equipos autorizados llegan a la plataforma de video.
- La administración, desde un solo lugar. La configuración de cámaras, grabadores y controladoras se hace desde la red de administración, no desde cualquier puesto.
- Los servicios básicos, controlados. Hora (NTP) y actualizaciones desde servidores definidos, para que los registros coincidan y los equipos no dependan de internet.
El firewall también se dimensiona
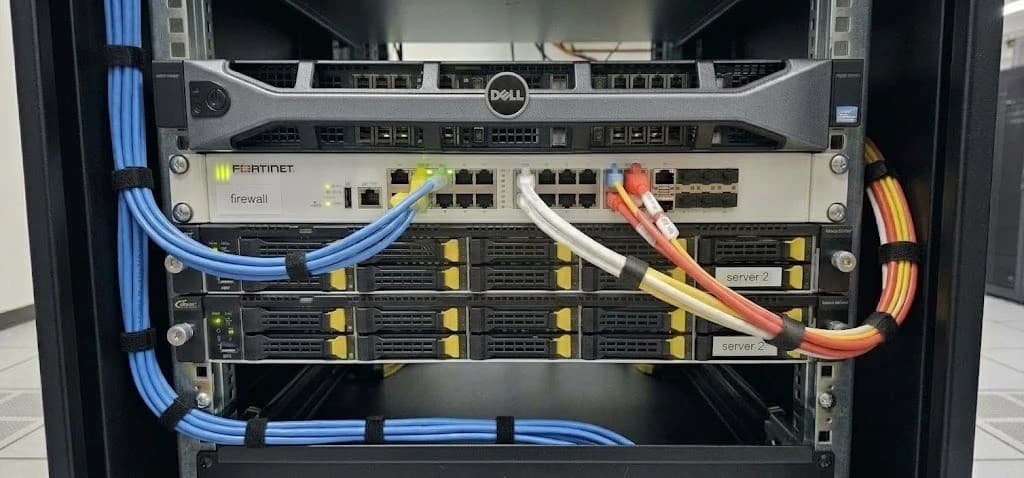
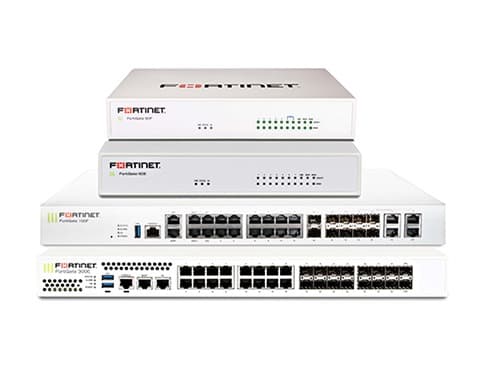
Un firewall UTM, como los FortiGate de Fortinet, aplica las reglas entre segmentos y además inspecciona el tráfico: prevención de intrusiones, control de aplicaciones y filtrado. Conviene diseñar para que el video de las cámaras al grabador no cruce el firewall: decenas de cámaras grabando todo el día suman mucho tráfico. Por el firewall pasan solo los accesos de quienes miran y administran.
Acceso remoto sin puertos abiertos
Ver las cámaras desde el celular o permitir que un técnico revise el grabador es razonable. Hacerlo abriendo un puerto en el router, no. La alternativa es una VPN: quien necesita entrar se conecta primero al firewall, con su propio usuario y, cuando es posible, con doble factor de autenticación, y recién entonces llega a los equipos que su perfil permite.
Si se usa la plataforma en la nube de un fabricante, la decisión se toma de forma consciente: cuentas nominativas, doble factor y claridad sobre qué datos salen de la red.
Buenas prácticas que dejamos aplicadas
Contraseñas únicas y robustas
Ninguna clave de fábrica, una distinta por equipo y guardadas en un gestor, no en una planilla.
Firmware al día
Actualizaciones del fabricante aplicadas en forma planificada, con un inventario de qué versión tiene cada equipo.
Sin puertos abiertos
Nada de la red de seguridad física publicado directamente en internet.
Acceso remoto por VPN
Con usuarios nominativos y doble factor cuando el sistema lo permite.
Servicios innecesarios apagados
Funciones que no se usan, como servicios de descubrimiento o de acceso por nube, desactivadas en cada equipo.
Usuarios con nombre y registro
Cada persona con su usuario y sus permisos, para saber quién vio, exportó o cambió algo.
Si quieres entender qué hace fuerte a una contraseña, el artículo Seguridad práctica: claves, hashes y tokens de AISCNET Learning lo explica con números.
Cuando los sistemas se hablan
La otra mitad de la integración es funcional. Si el control de acceso, las cámaras y las alarmas comparten una plataforma o están integrados entre sí, un evento deja de ser un dato suelto y se convierte en una respuesta.
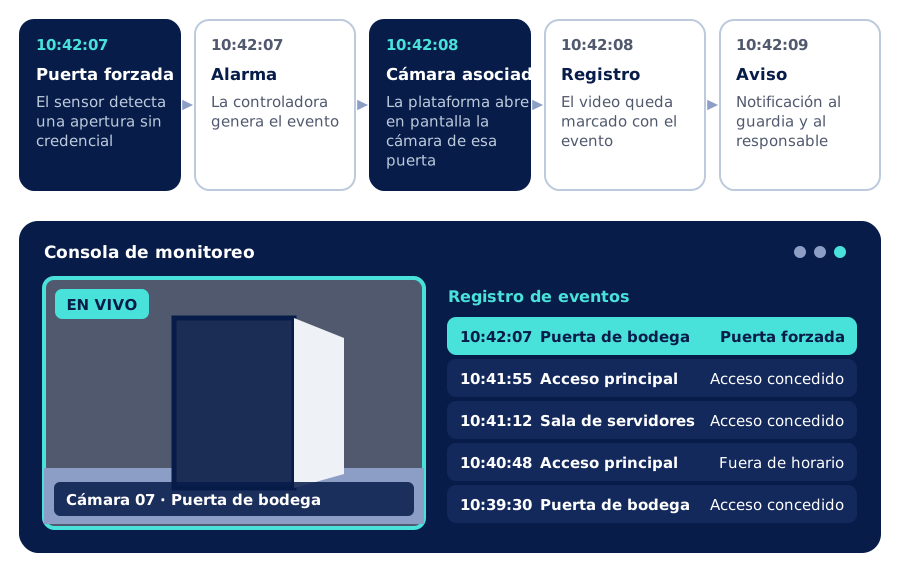
La forma de lograrlo depende de los equipos: a veces una sola plataforma maneja el video y los accesos, y otras se conectan mediante las integraciones que ofrecen los fabricantes. Trabajamos con Hikvision para video y, en control de acceso, con soluciones genéricas y marcas como ZKTeco, Hikvision y Ubiquiti, entre otras. La integración se define en el diseño. Cómo se diseña cada parte lo contamos en Cómo diseñar un CCTV que sirva cuando lo necesitas y en Control de acceso para empresas.
Un proveedor para cada cosa o un diseño integrado
| Un proveedor para cada sistema | Seguridad física y red diseñadas juntas | |
|---|---|---|
| Red de las cámaras | La misma de los computadores | Segmento propio con reglas definidas |
| Acceso remoto | Puertos abiertos en el router | VPN con usuarios nominativos |
| Eventos | Cada sistema por su lado | La puerta forzada muestra su cámara |
| Actualizaciones | Cuando alguien se acuerda | Plan e inventario de versiones |
| Ante una falla | Cada uno revisa lo suyo | Un responsable que ve todo el conjunto |
| Documentación | Dispersa o inexistente | Planos, segmentos, reglas y usuarios entregados |
Comparación general entre dos formas de abordar un proyecto; no corresponde a una instalación específica.
Nuestro proceso
- 1
Diagnóstico
Inventario de cámaras, grabadores y controladoras: dónde están conectados, qué versión de firmware tienen, qué puertos están expuestos y cómo se accede de forma remota.
- 2
Diseño conjunto
Segmentos, reglas del firewall, acceso remoto e integración entre video, accesos y alarmas, en un solo diseño.
- 3
Implementación por etapas
Migramos los equipos a su segmento de forma ordenada, coordinados con la operación, sin dejar el recinto sin cámaras.
- 4
Endurecimiento y pruebas
Contraseñas, firmware y servicios revisados equipo por equipo; probamos las reglas y la integración de eventos.
- 5
Documentación
Diagrama de red, segmentos, reglas, usuarios y plano de dispositivos.
- 6
Soporte
Acompañamiento continuo y, si lo necesitas, un servicio gestionado con monitoreo.
Para profundizar
En AISCNET Learning, nuestra plataforma de capacitación:
- Seguridad práctica: claves, hashes y tokens: explicada con números.
- El switch por dentro: MAC, VLANs y STP: cómo separa el tráfico una VLAN.
- Decodificador VLAN: cómo se arma una etiqueta 802.1Q.
- Dimensionar un firewall: paquetes por segundo, sesiones y memoria.
En nuestro blog:
- Una red bien segmentada: operación, invitados, cámaras e IoT.
- Cómo diseñar un CCTV que sirva cuando lo necesitas: criterio DORI, retención y almacenamiento.
- Control de acceso para empresas: biometría, tarjetas y registro de cada entrada.
- Qué incluye un servicio gestionado con SLA: monitoreo y soporte con niveles de servicio.
Cuéntanos qué necesitas en nuestro formulario de contacto o conoce más sobre nuestro servicio de seguridad.
- Seguridad física
- Ciberseguridad
- Segmentación de red
- Firewall UTM
- VPN
- Fortinet
- Hikvision
- ZKTeco
- Ubiquiti