Una red bien segmentada: operación, invitados, cámaras e IoT, cada uno en su lugar
En una red plana, el notebook de una visita puede ver las cámaras y un equipo infectado llega a todos. Así ordenamos la red por funciones, con reglas entre ellas, energía suficiente y sin puntos únicos de falla.
Muchas redes de empresa crecieron de a poco: un switch más cuando faltaron puertos, un punto de acceso para las visitas, las cámaras que instaló otro proveedor, el control de acceso, los teléfonos. Todo terminó conectado a la misma red. Funciona, hasta el día en que alguien pregunta quién más puede ver lo que pasa en ella.
Una red plana es como una oficina sin puertas ni llaves: cualquiera que entra puede llegar a cualquier lugar. Segmentar es poner esas puertas. Cada grupo de equipos queda en su propia red, con reglas claras sobre quién puede hablar con quién.
Lo que pasa en una red plana
Un invitado ve las cámaras
El notebook de una visita queda en la misma red que el grabador, las cámaras y los servidores. Basta con buscarlos.
Una infección se propaga
Un computador comprometido puede alcanzar a todos los demás, incluidos los equipos que nadie actualiza: cámaras, impresoras y sensores.
Un switch cae y todo se detiene
Sin equipos ni enlaces de respaldo, la falla de un switch central o de un cable deja sin red a pisos completos.
PoE que no alcanza
Cámaras y puntos de acceso se alimentan por el cable de red. Si el switch no tiene potencia suficiente, algunos se apagan o se reinician sin aviso.
La voz se corta
Sin prioridad para la voz, una descarga grande o un respaldo en la red basta para que las llamadas se entrecorten.
Nadie sabe qué hay conectado
Sin documentación, cada cambio es un riesgo y cada falla se diagnostica a ciegas.
De una red plana a una red segmentada
Una VLAN (red de área local virtual) permite crear varias redes separadas sobre los mismos switches y el mismo cableado. Cada grupo de equipos queda en la suya y, en nuestros diseños, el tráfico entre VLAN cruza un firewall que aplica reglas: lo permitido pasa; el resto, no.
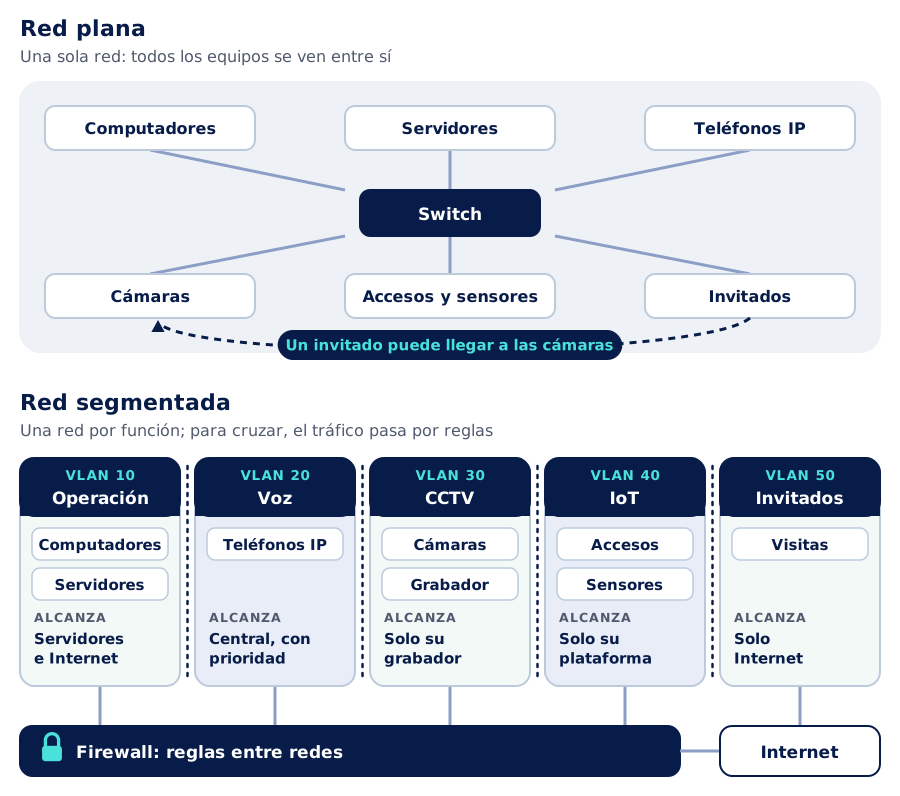
Separar no exige más cable: se configura. Lo que sí exige es diseño. Hay que decidir qué grupos existen, qué necesita cada uno y dejarlo por escrito.
Un plan de VLAN de ejemplo
El corazón del diseño es una tabla sencilla: qué redes existen, quién va en cada una y a qué puede llegar. Este es un plan típico para una empresa mediana:
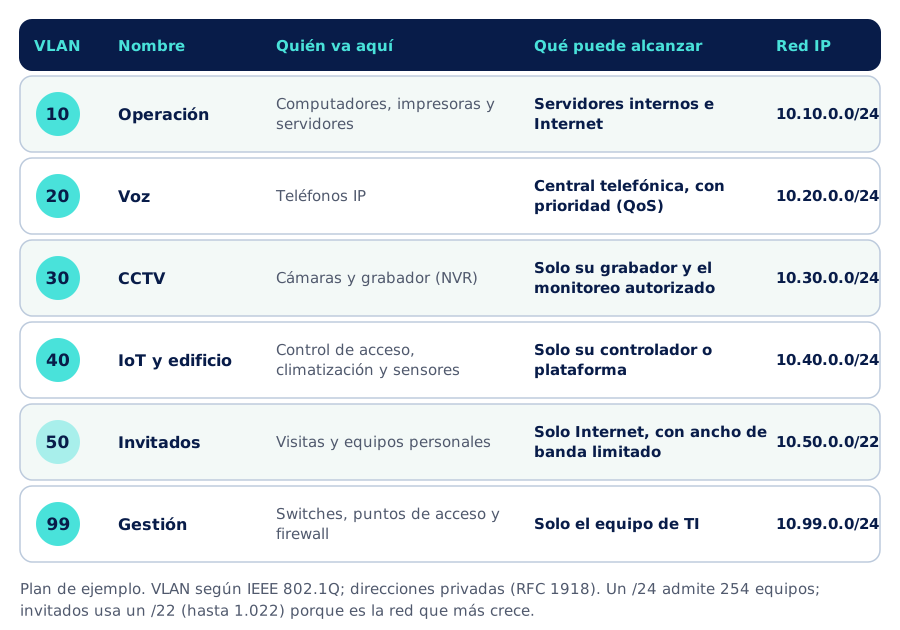
- Operación. Los equipos de trabajo y los servidores. Es la red que más se protege.
- Voz. Los teléfonos IP en su propia red, con prioridad sobre el resto del tráfico.
- CCTV. Las cámaras solo hablan con su grabador. Las imágenes las ven solo los usuarios autorizados.
- IoT y edificio. Control de acceso, climatización y sensores: equipos que rara vez se actualizan, aislados del resto.
- Invitados. Solo Internet, con ancho de banda limitado y sin visibilidad entre ellos.
- Gestión. Los equipos de red se administran desde una red aparte, a la que solo entra TI.
Cada VLAN tiene su propio rango de direcciones IP y su servicio DHCP. Elegir bien el tamaño de cada rango evita quedarse sin direcciones cuando la red crece: en el ejemplo, la red de invitados es más grande que las demás.
Que una falla no detenga todo
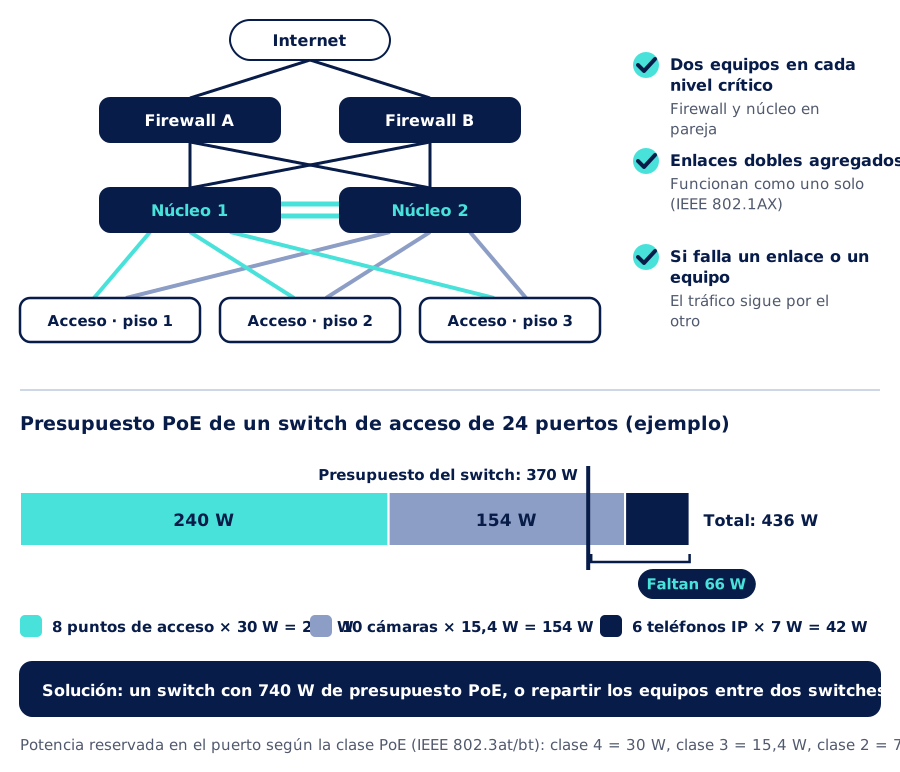
Separar ordena, pero no basta: la red también tiene que resistir la falla de un equipo o de un cable. La forma habitual es un núcleo de dos switches y enlaces dobles hacia cada switch de acceso, agregados para funcionar como uno solo. Si uno falla, el tráfico sigue por el otro sin que nadie intervenga.
Energía por el mismo cable: el presupuesto PoE
Cada switch PoE tiene un límite total de potencia para repartir entre sus puertos. Que tenga 24 puertos PoE no significa que pueda alimentar 24 equipos de cualquier tipo. En el ejemplo, un switch de 370 W no alcanza para 8 puntos de acceso, 10 cámaras y 6 teléfonos: le faltan 66 W, y los últimos equipos en conectarse no encienden. Se resuelve en el diseño, no cuando la cámara ya está en el muro.
La voz primero: calidad de servicio (QoS)
La voz usa poco ancho de banda, pero no tolera esperas: más de 150 ms de retardo en un sentido la vuelve incómoda (ITU-T G.114), y las pérdidas y el jitter la entrecortan. Con QoS, los teléfonos marcan su tráfico y los switches y el firewall lo atienden primero. Una descarga puede esperar unos milisegundos; una llamada, no.
Sin atarnos a una marca
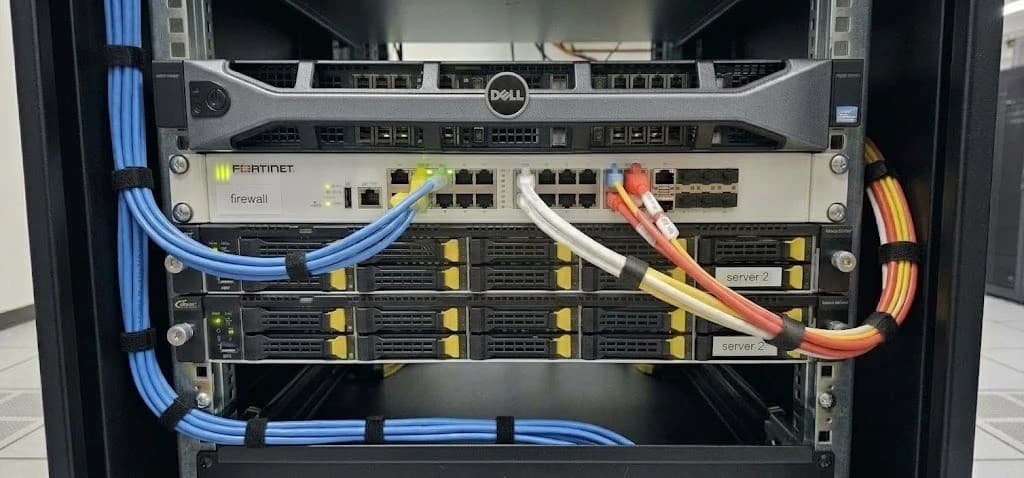
Diseñamos e implementamos redes segmentadas con equipos Cisco, Ruijie, Ubiquiti UniFi y Fortinet, entre otras marcas, y elegimos según el tamaño de la red, lo que ya tienes instalado y tu presupuesto. VLAN, prioridades, agregación de enlaces y PoE son estándares (IEEE 802.1Q, 802.1AX y 802.3), así que equipos de distintos fabricantes conviven en la misma red.
La red completa en una pantalla
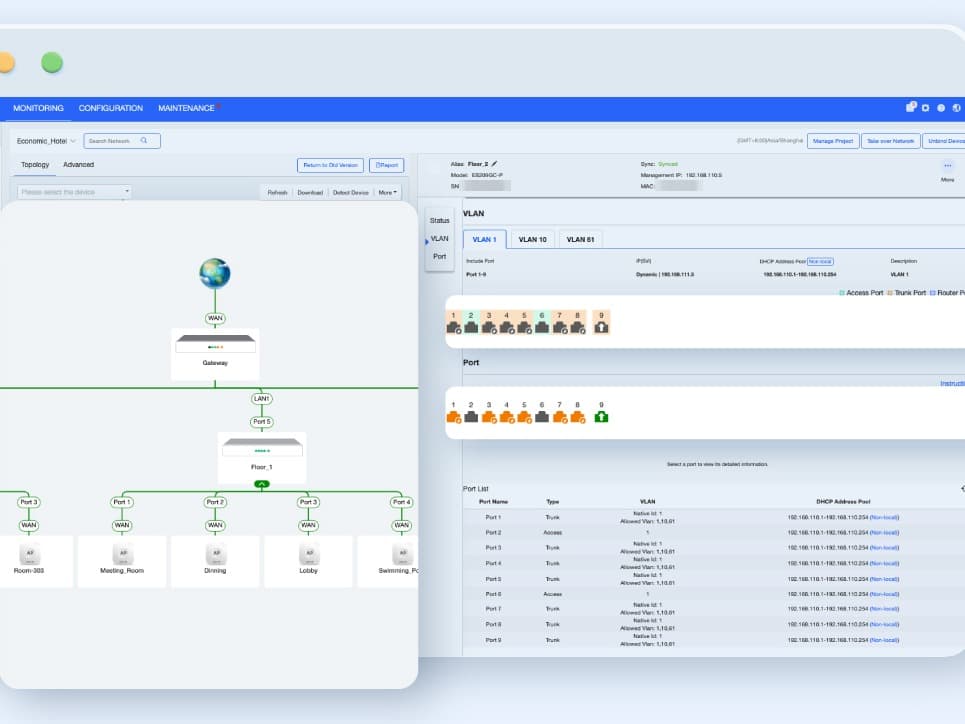
En la consola de administración, cada VLAN, switch y punto de acceso aparece con su nombre: se ve qué está conectado, dónde y en qué red. Con esa visibilidad, los cambios son predecibles y una falla se encuentra en minutos, no recorriendo la oficina cable por cable.
Cómo lo hacemos
- 1
Diagnóstico e inventario
Levantamos qué hay conectado: equipos, switches y cableado, quién usa qué y qué sistemas dependen de la red.
- 2
Diseño de segmentos y reglas
Definimos las VLAN, su direccionamiento y las reglas entre ellas, junto con la QoS, el presupuesto PoE y la redundancia.
- 3
Implementación por etapas
Movemos cada grupo de equipos a su red en ventanas acordadas contigo, fuera de horario cuando hace falta, para no detener la operación.
- 4
Pruebas
Comprobamos que cada grupo llegue solo a lo que debe y que la red siga funcionando al desconectar un enlace o un equipo del núcleo.
- 5
Documentación
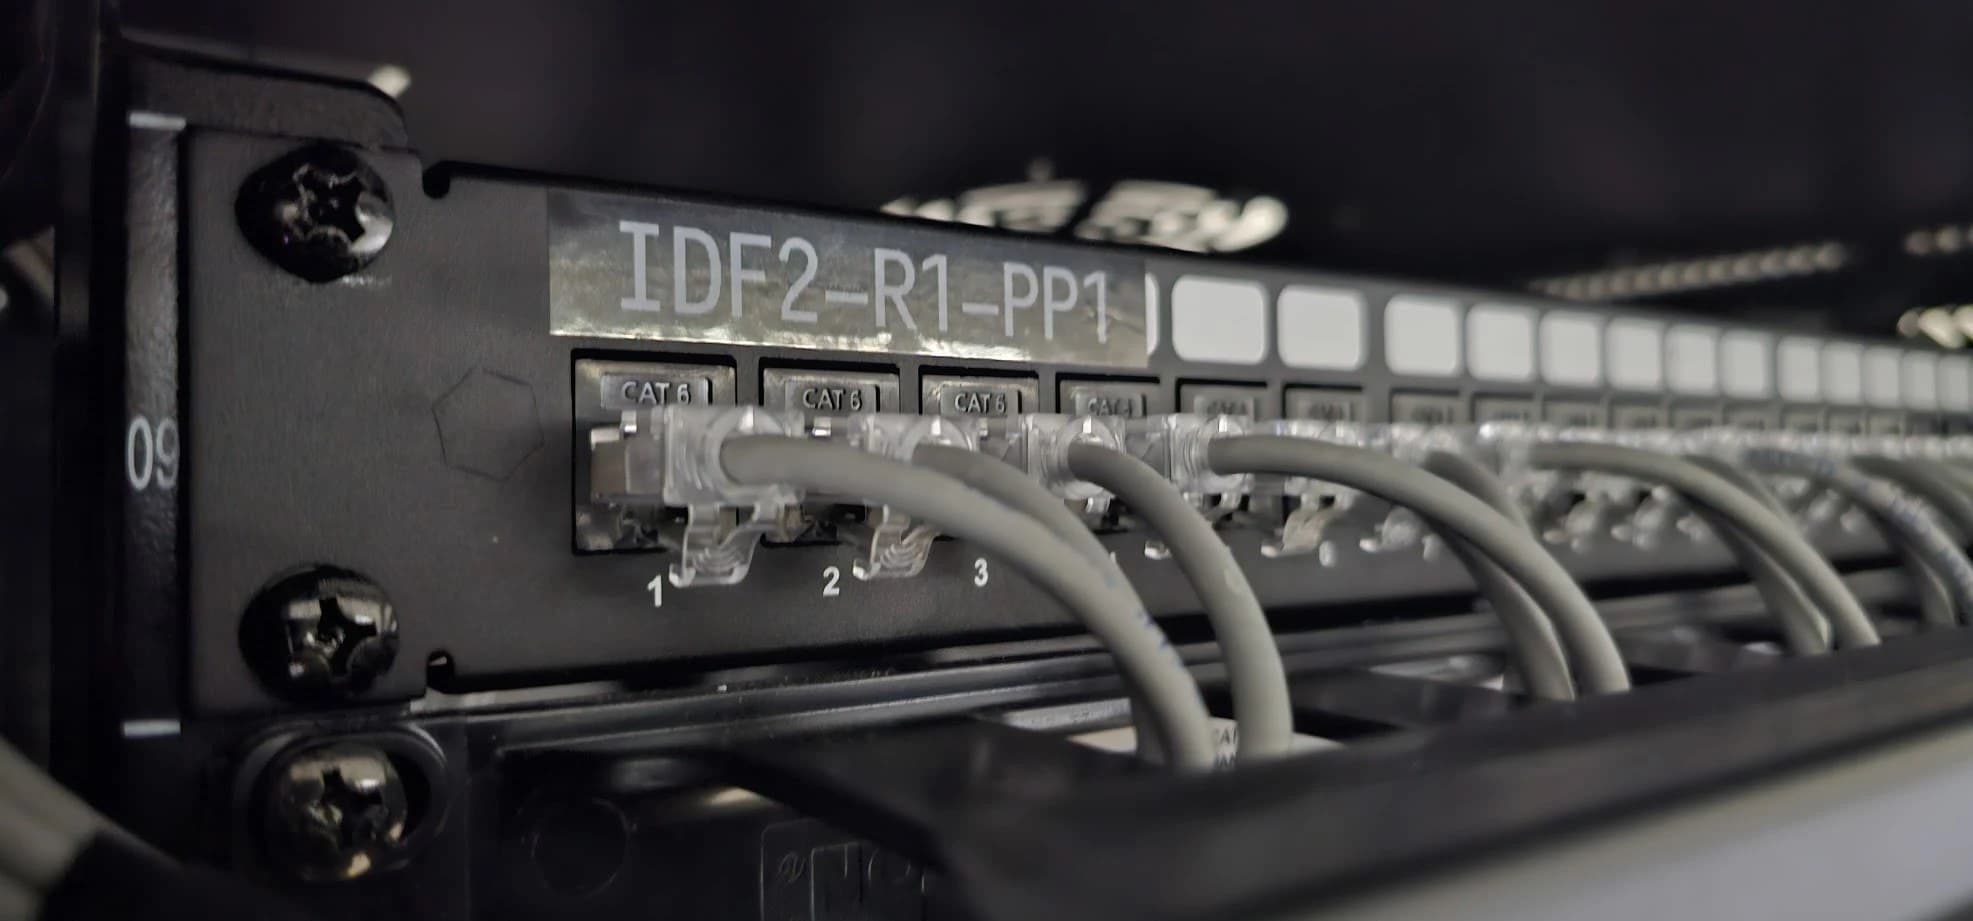
Plano lógico, tabla de VLAN y direcciones, puertos rotulados y configuración respaldada.
- 6
Soporte
Si operamos tu red (Red como servicio o servicio gestionado), queda integrada a nuestro sistema de gestión, desde donde la monitoreamos y te damos soporte.
Qué cambia
| Red plana | Red segmentada | |
|---|---|---|
| Visitas | En la misma red que todo lo demás | Solo Internet |
| Cámaras y equipos IoT | Visibles desde cualquier equipo | Aislados, con acceso solo a su sistema |
| Un equipo infectado | Puede alcanzar toda la red | Su alcance se limita a su segmento y a lo que permiten las reglas |
| Falla de un equipo central | Toda la red se detiene | El respaldo toma el tráfico |
| Llamadas | Compiten con todo el tráfico | Tienen prioridad |
| Cambios y fallas | A ciegas | Con documentación al día |
Comparación general; no corresponde a una instalación específica.
Para profundizar
En AISCNET Learning, nuestra plataforma de capacitación técnica, hay artículos gratuitos para quien quiera ir más a fondo:
- El switch por dentro: MAC, VLANs y STP: qué hace de verdad una VLAN y cómo se agregan enlaces.
- Subnetting sin dolor: cómo repartir las direcciones IP entre las redes.
- PoE sin sorpresas: clases PoE y cómo calcular el presupuesto de un switch.
- QoS en serio: DSCP, colas y shaping: cómo se decide qué tráfico pasa primero.
- VoIP que suena bien: qué necesita una llamada para escucharse bien.
Y calculadoras gratuitas:
- Decodificador VLAN: cómo se ve una etiqueta IEEE 802.1Q por dentro.
- Presupuesto PoE: si tu switch aguanta la carga de tus equipos.
- Calculadora de subnetting: máscaras, rangos y cantidad de equipos por red.
- Alcance DHCP: cuántas direcciones quedan disponibles en cada red.
En este blog:
- Cámaras y controles de acceso conectados: la segmentación aplicada a la seguridad física.
- Site survey WiFi: por qué medir antes de instalar: el diseño de la red inalámbrica.
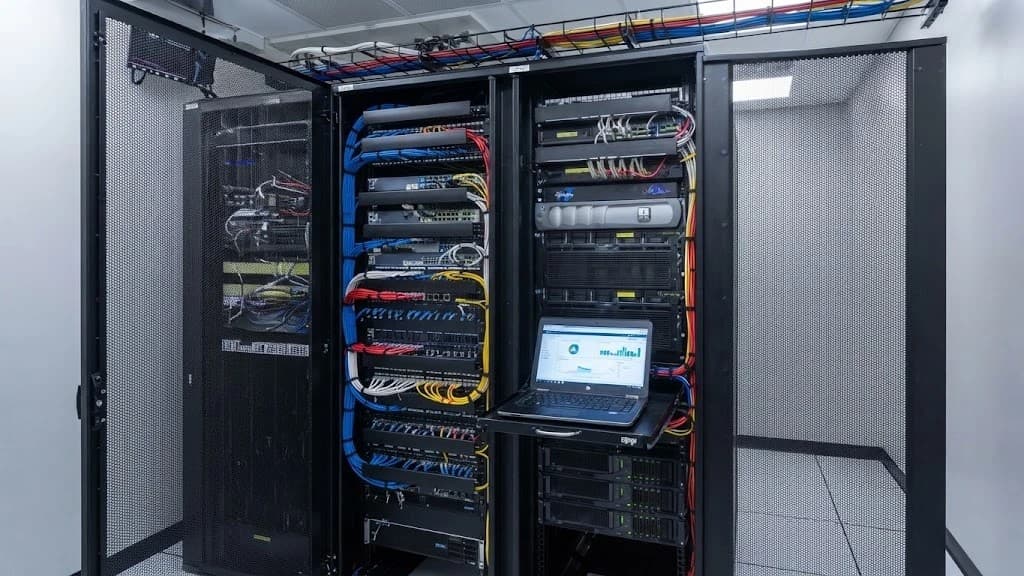
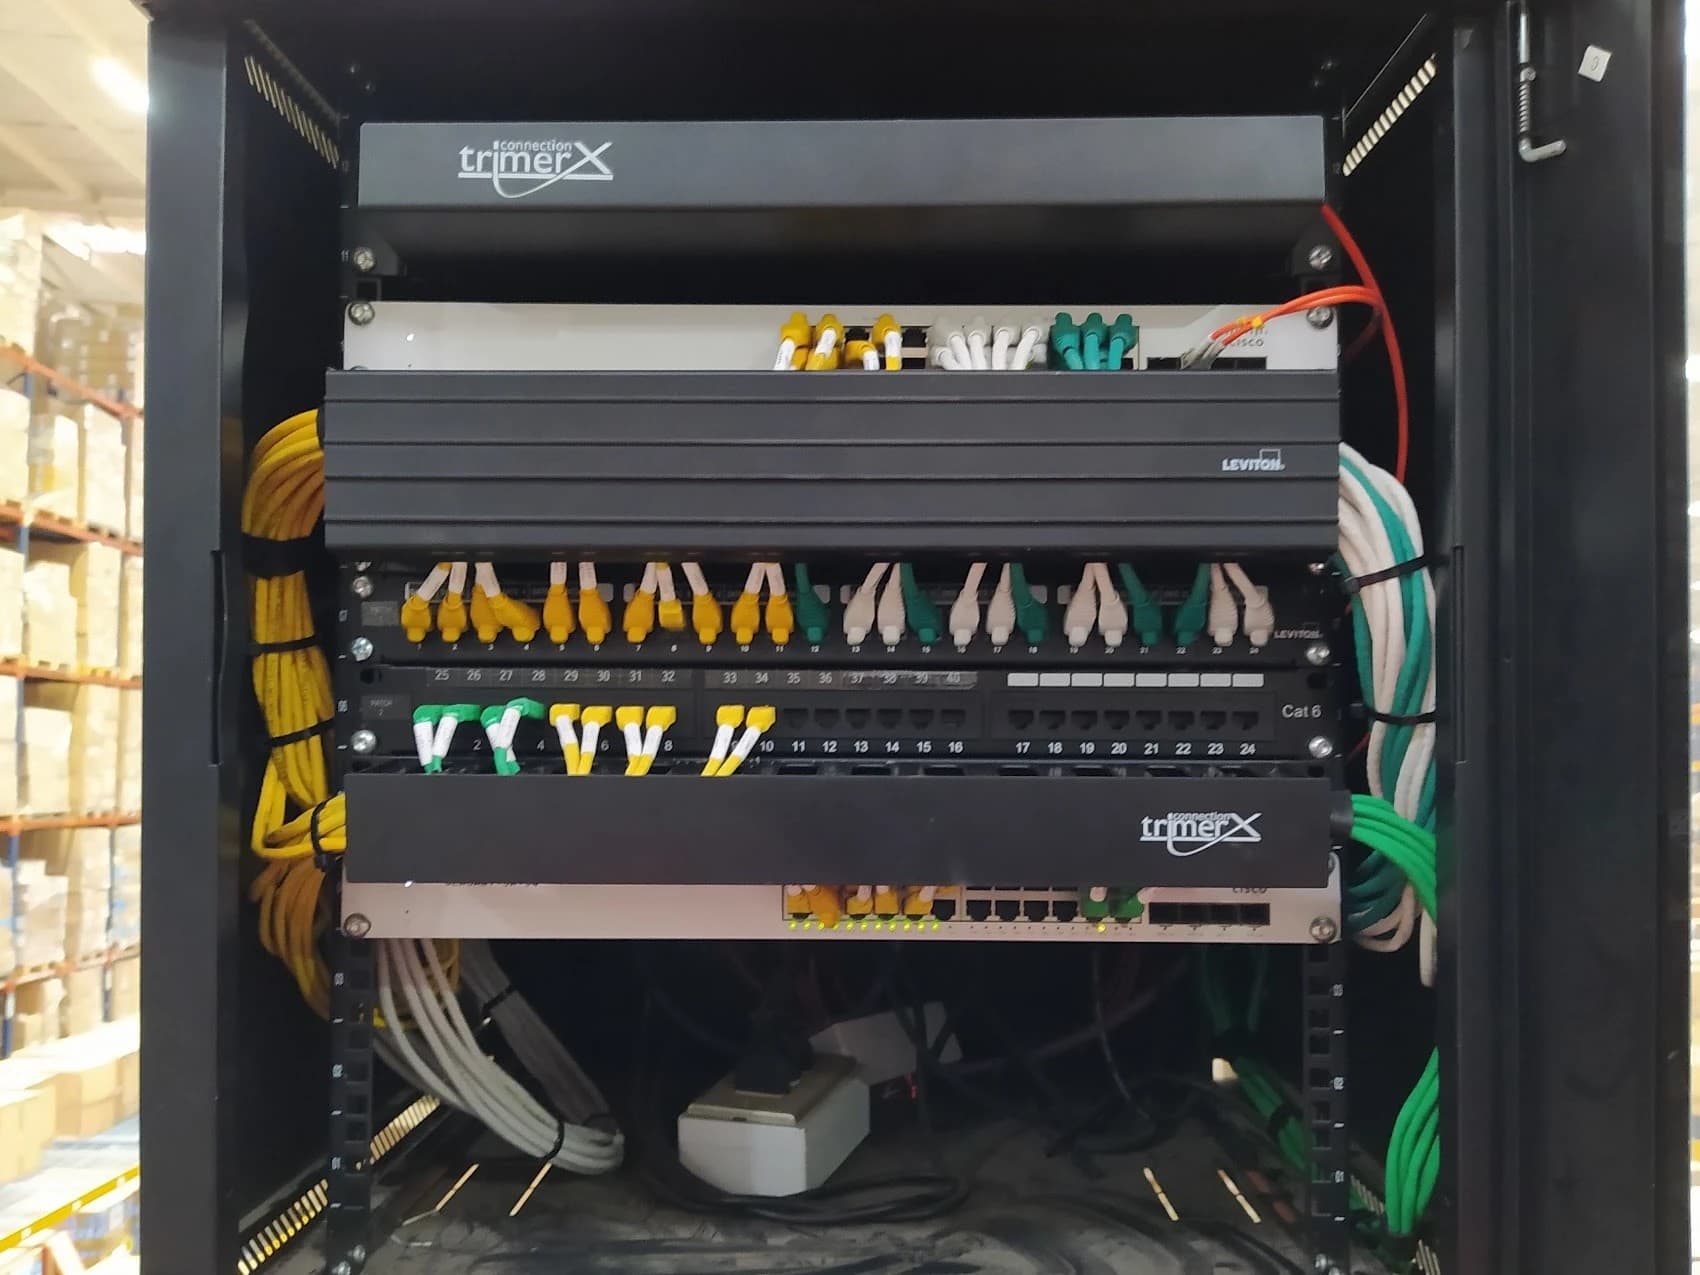
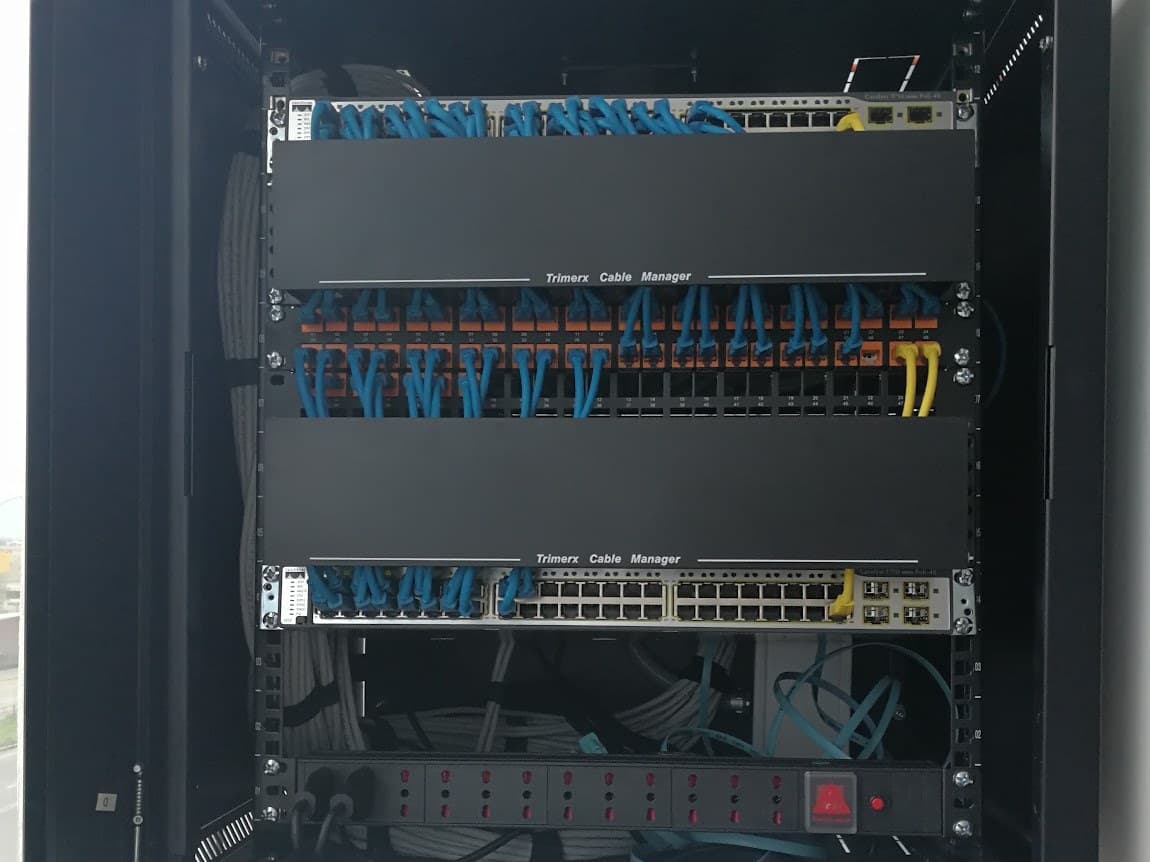
- De un rack enredado a una sala técnica que se entiende: el orden físico que acompaña al lógico.
Cuéntanos qué necesitas en nuestro formulario de contacto o conoce más sobre nuestro servicio de conectividad y redes.
- VLAN
- Segmentación de red
- PoE
- QoS
- Cisco
- Ruijie
- Ubiquiti UniFi
- Fortinet